Business Continuity nach BSI 200-4 – mit digitalem Krisenstab.
Ordivis Continuity
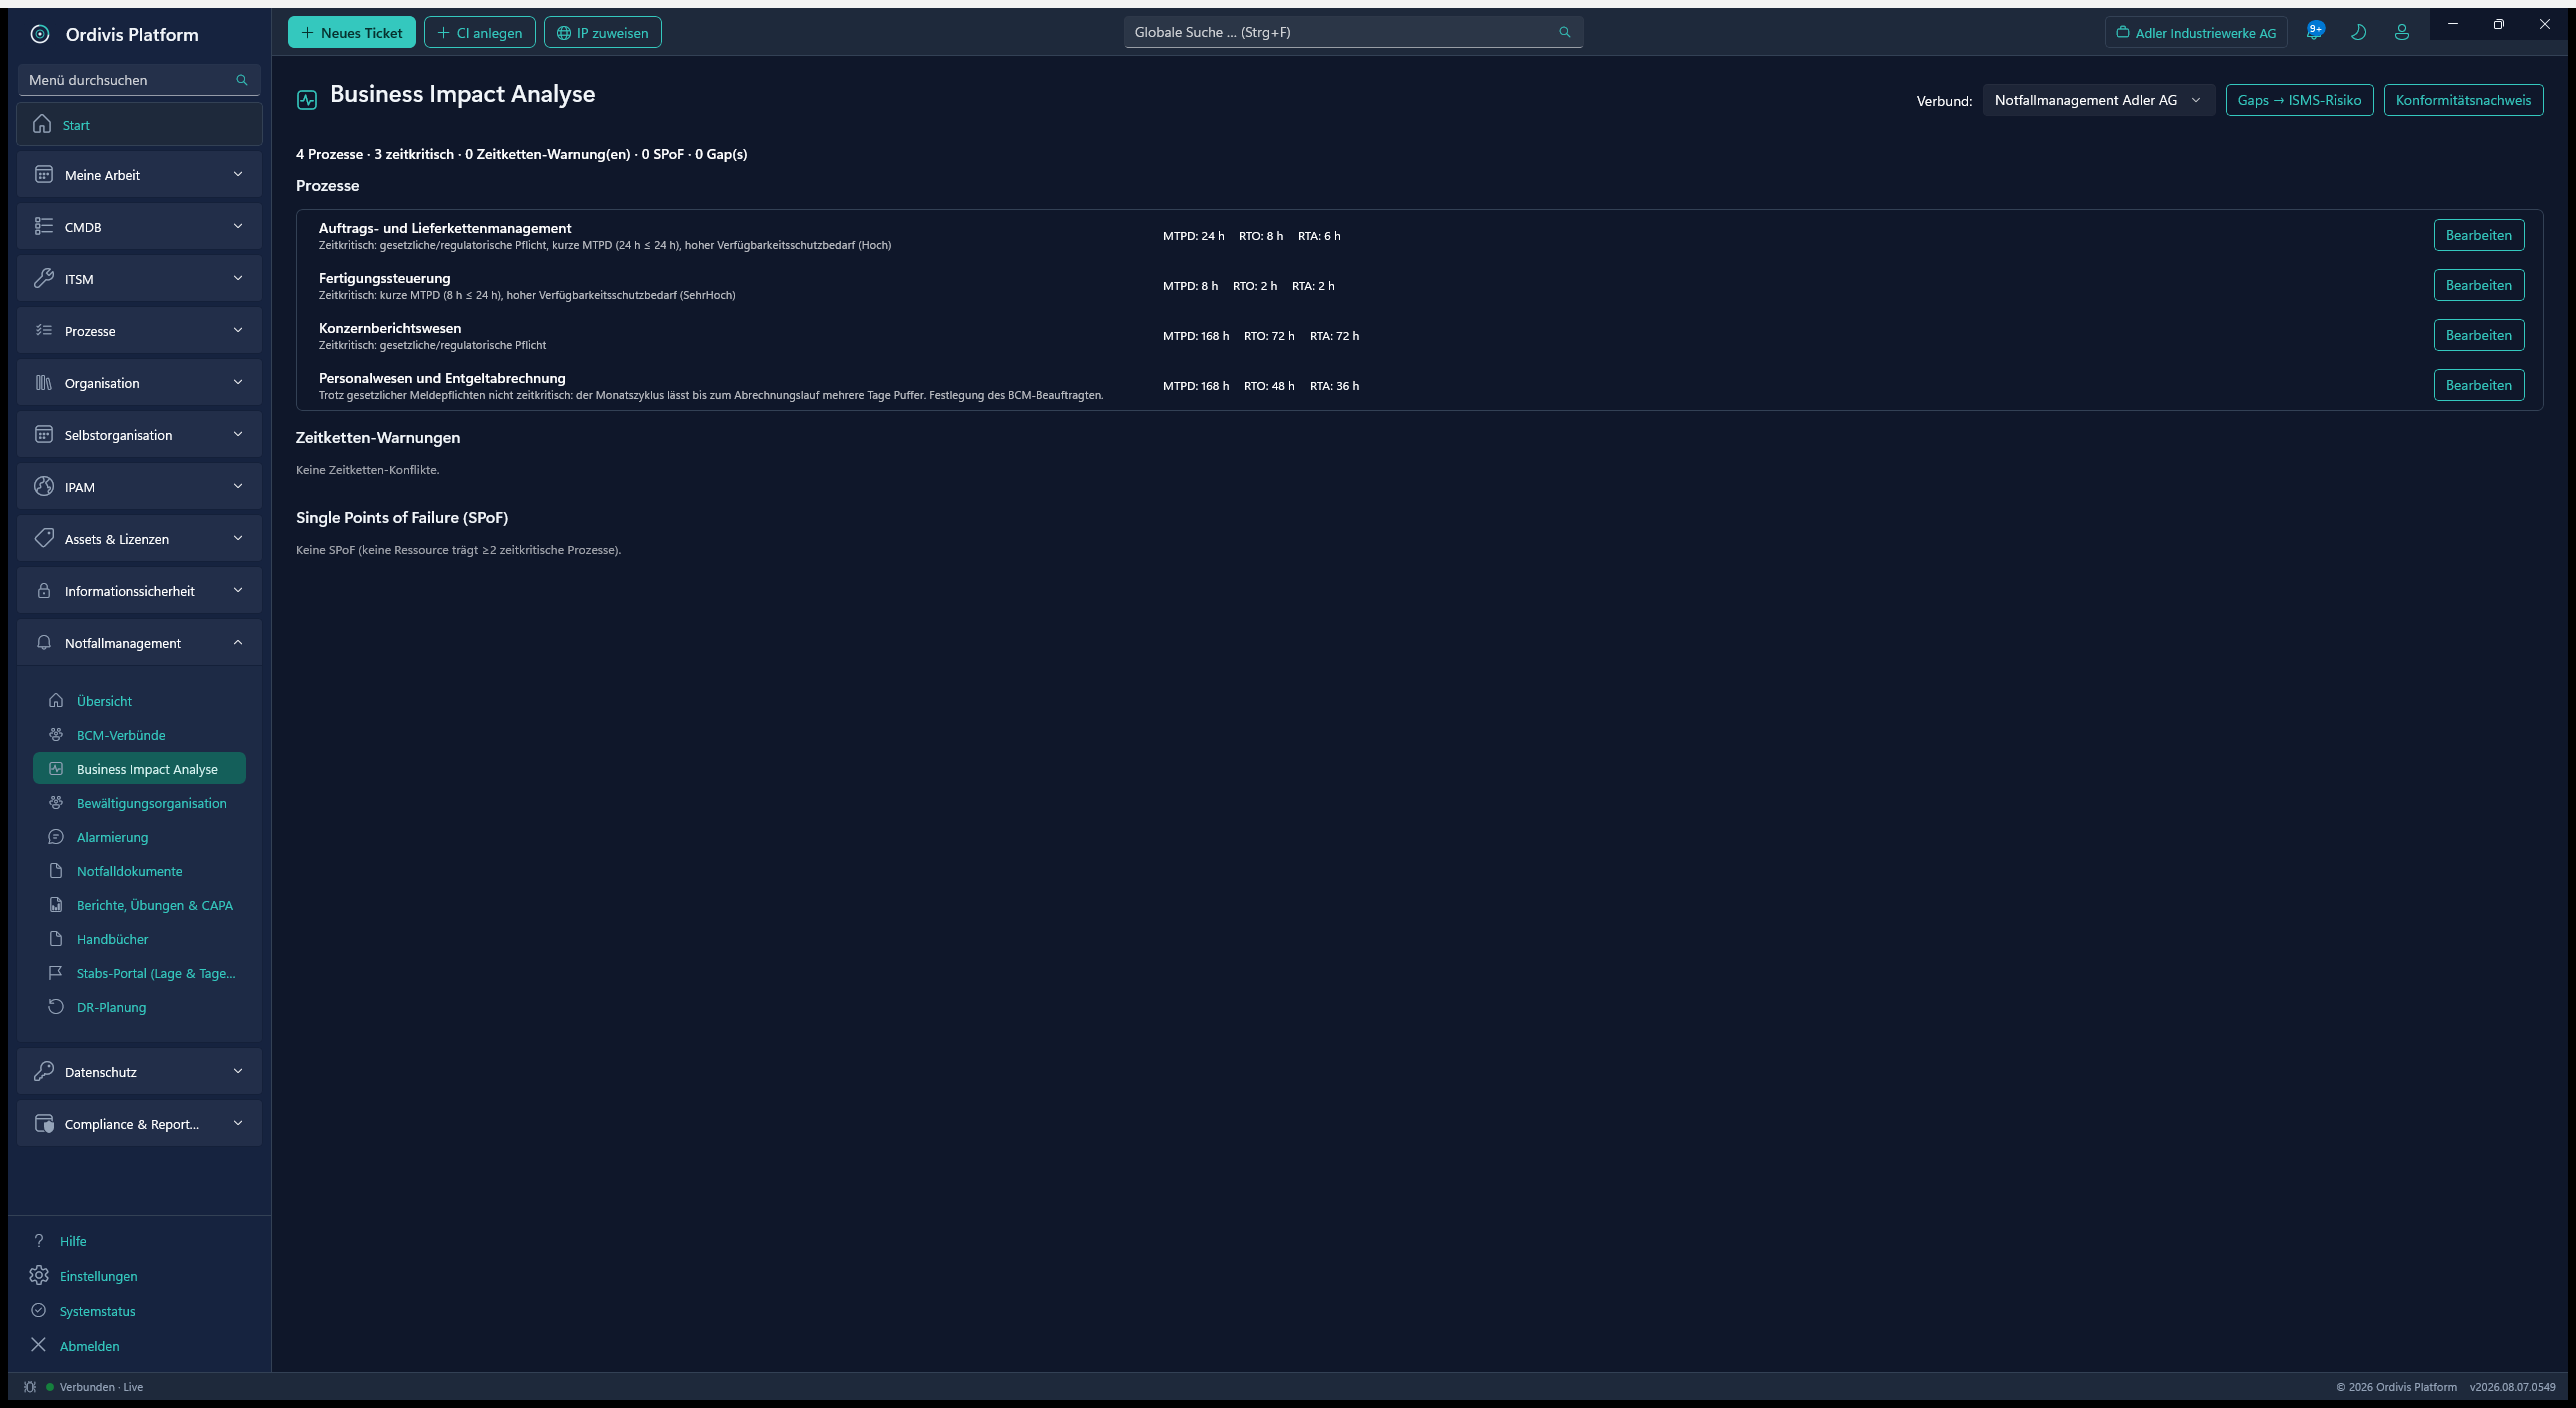
Business Impact Analyse auf echten CMDB-Abhängigkeiten, Zeitketten- und SPoF-Erkennung, revisionssicher abhakbare Wiederanlauf-Playbooks und ein Notfallhandbuch, das auf seine Quelle verweist statt sie zu kopieren.
# BIA: Prozess Bürgerservice Meldewesen
Schadensmatrix  →  MTPD-Vorschlag 24 h
 RTO gefordert   8 h   geerbt an Teilprozesse
 RTO erreichbar  31 h  aus CI-Abhängigkeiten
 Gap             − 23 h  → Risiko ins ISMS

SPoF  CORE-SW-01  3 kritische Prozesse
MBCO  Notbetrieb: Papierannahme, 40 %
Was ist Business Continuity Management?
BCM ist die systematische Vorbereitung darauf, geschäftskritische Prozesse bei einem Ausfall innerhalb einer verträglichen Zeit wieder aufnehmen zu können – von der Business Impact Analyse über Wiederanlaufpläne bis zur geübten Krisenorganisation.
Es geht dabei ausdrücklich nicht um die Verhinderung von Störungen – das ist Aufgabe der Informationssicherheit –, sondern um die Handlungsfähigkeit danach. Die zentrale Frage lautet nicht „Wie verhindern wir den Ausfall?“, sondern „Wie lange halten wir ihn aus, und was tun wir in dieser Zeit?“
MTPD, RTO, RPO, MBCO – die vier Größen
Sie machen aus „möglichst schnell wieder da“ eine prüfbare Vorgabe:
- MTPD – maximal tolerierbare Ausfallzeit, bis der Schaden untragbar wird
- RTO – angestrebte Wiederanlaufzeit; muss unter der MTPD liegen
- RPO – maximal hinnehmbarer Datenverlust, gemessen als Zeitraum
- MBCO – Mindest-Betriebsniveau, mit dem im Notbetrieb weitergearbeitet wird
Ordivis IT schlägt die MTPD anhand der Schadensmatrix nach BSI 200-4 vor und vererbt die RTO über die Prozesshierarchie – damit ein Teilprozess nicht versehentlich lockerer bewertet wird als der Prozess, den er trägt.
BCM oder Disaster Recovery?
Disaster Recovery ist der technische Wiederanlauf von Systemen. BCM ist die übergeordnete Sicht auf den Geschäftsprozess – einschließlich Personal, Räumen, Lieferanten und Kommunikation. Ein perfekt wiederhergestellter Server nützt wenig, wenn niemand weiß, wer den Notbetrieb freigibt und wie die Bürger informiert werden. Ordivis IT führt beides: DR-Pläne auf Basis der realen CI-Abhängigkeiten, eingebettet in den BCM-Rahmen.
Warum die CMDB die Voraussetzung ist
Die interessante Zahl in der BIA ist nicht die geforderte Wiederanlaufzeit, sondern die erreichbare. Die ergibt sich aus der Kette technischer Abhängigkeiten – und die kennt nur eine gepflegte CMDB. Ordivis IT rechnet den Soll-Ist-Gap darauf aus und erkennt Zeitketten sowie Single Points of Failure im Abhängigkeitsgraphen. Verbleibende Lücken lassen sich als Risiken direkt in die ISMS-Risikoanalyse übernehmen.
Was das BCM-Modul kann
- Eigenes BCM-Modul (BSI 200-4 & ISO 22301)
- Dedizierte Rolle BCM-Beauftragter mit feingranularen Rechten
- Geltungsbereich mit Reifegrad-Stufenmodell (Reaktiv / Aufbau / Standard)
- Geschäftsprozesse als CMDB-Objekte (read-only verknüpft)
- Gemeinsamer Anlage-Vorgang für Prozesse (CMDB & BCM)
- Kritikalitätskennzahlen MTPD, RTO, RPO, MBCO + Sofortmaßnahmen
- Schadensmatrix mit automatischem MTPD-Vorschlag
- RTO-Vererbung über die Prozesshierarchie
- Business Impact Analyse mit regelbasiertem Vorfilter
- Zeitketten- & SPoF-Erkennung auf dem Abhängigkeitsgraphen
- Soll-Ist-Gap: erreichbare vs. geforderte Wiederanlaufzeit
- Kontinuitäts-Gaps als Risiken ins ISMS übernehmen
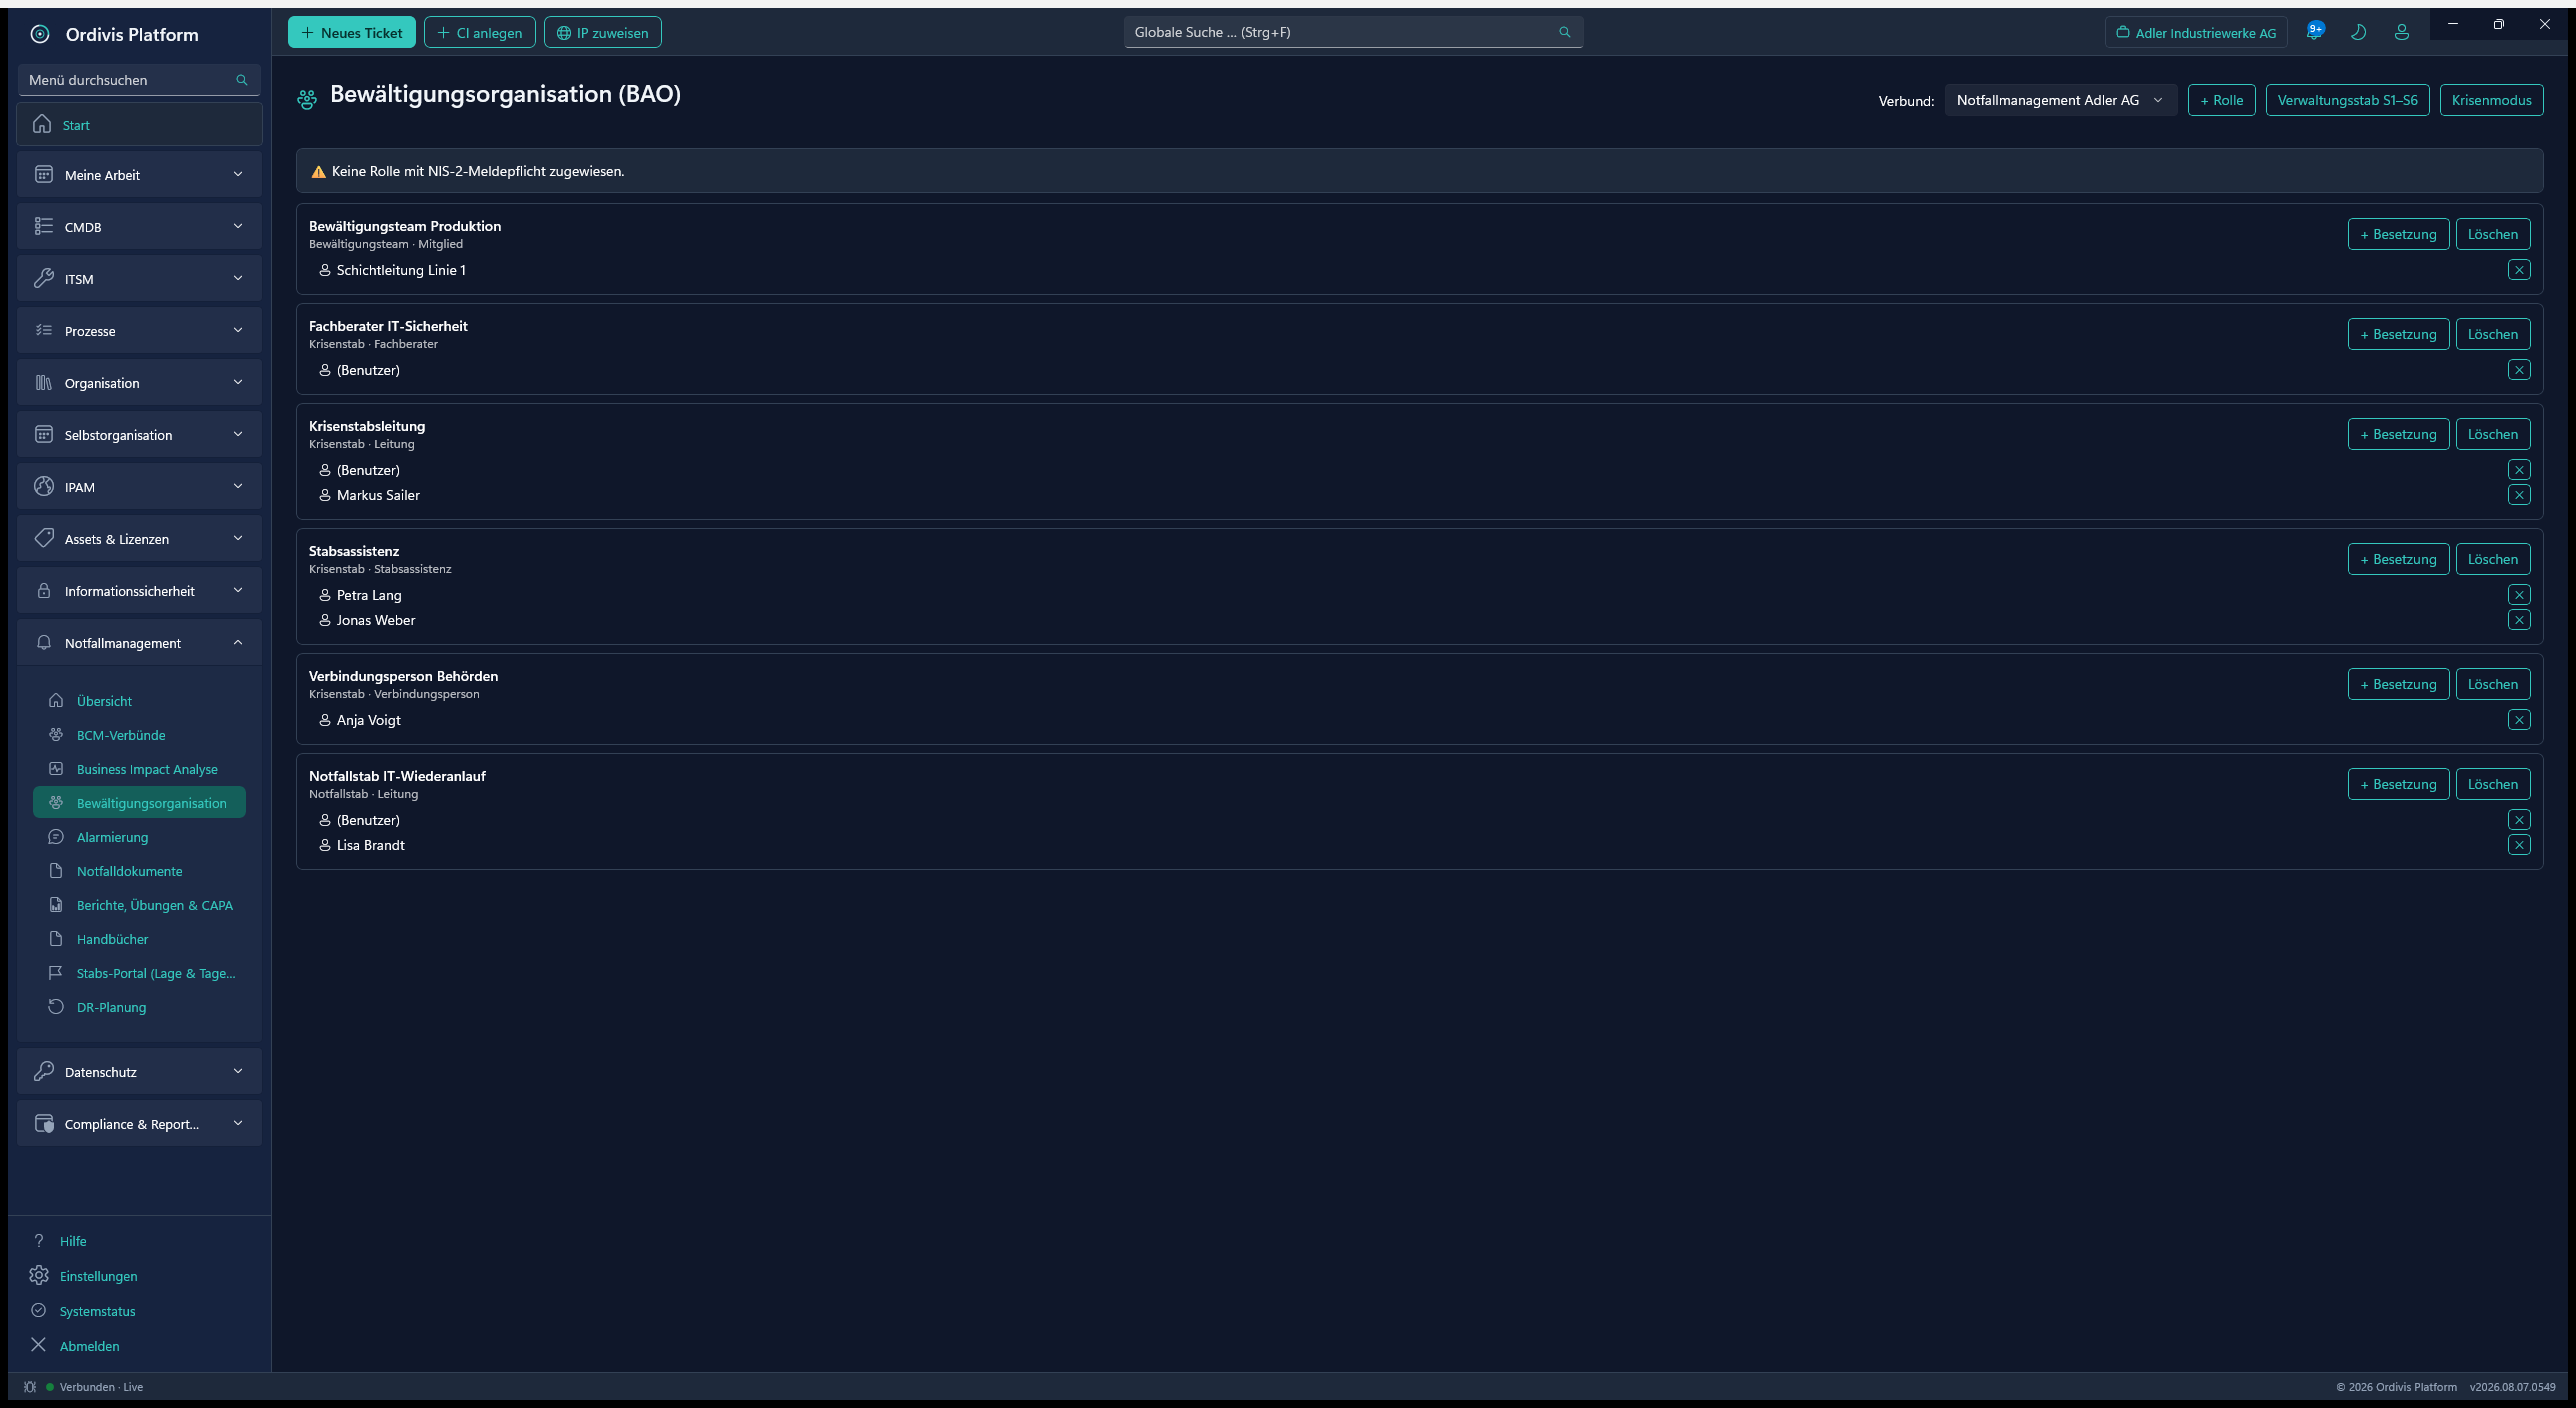
- Volle Bewältigungsorganisation (BAO): Krisenstab, Notfallstab, Teams
- Stellvertreter-Prüfung (n+1) und NIS-2-Meldepflicht-Rolle
- Kontakt- & Alarmierungslisten mit Eskalation
- Notfalldokumenten-Bibliothek mit Lenkung & Freigabe-Workflow
- Interaktive, revisionssicher abhakbare Wiederanlauf-Playbooks
- Übungs- & Testmanagement (Tabletop, Alarmierung, Stabsrahmen, Volltest)
- Lessons Learned & CAPA-Maßnahmen mit Nachverfolgung
- Konformitätsnachweis und Management-Summary als PDF
- IT-Notfallhandbuch-Generator aus dem vorhandenen Bestand
- Disaster-Recovery-Pläne mit Rollen und dokumentierten Schritten
Warum das Notfallhandbuch nicht kopiert werden darf
Das klassische IT-Notfallhandbuch ist ein Dokument, das einmal geschrieben, ausgedruckt und in einen Ordner gelegt wird. Zwei Jahre später sind die Hälfte der Notfallkontakte nicht mehr im Haus und die Alarmierungskette zeigt auf eine aufgelöste Abteilung. Auffallen wird das im Ernstfall.
Der Generator in Ordivis IT erzeugt das Handbuch nach BSI 200-4 aus dem vorhandenen Bestand – Notfallorganisation, Alarmierungskette, Sofortmaßnahmen, Kommunikationsplan, Kontakte und Notfalldokumente. Entscheidend ist dabei: Die Kapitel verweisen auf ihre Quelle, statt sie zu kopieren. Jeder Abruf zeigt den Live-Stand. Keine Doppelpflege, keine veralteten Kontakte.
Kurz und ehrlich beantwortet
Was ist Business Continuity Management?
BCM ist die systematische Vorbereitung darauf, geschäftskritische Prozesse bei einem Ausfall innerhalb einer verträglichen Zeit wieder aufnehmen zu können – von der Business Impact Analyse über Wiederanlaufpläne bis zur geübten Krisenorganisation. Es geht nicht um die Verhinderung von Störungen, sondern um die Handlungsfähigkeit danach.
Was bedeuten MTPD, RTO, RPO und MBCO?
MTPD ist die maximal tolerierbare Ausfallzeit, bis der Schaden untragbar wird. RTO ist die angestrebte Wiederanlaufzeit und muss unter der MTPD liegen. RPO beschreibt den maximal hinnehmbaren Datenverlust, gemessen als Zeitraum. MBCO ist das Mindest-Betriebsniveau, mit dem im Notbetrieb weitergearbeitet wird. Die vier Größen zusammen machen aus „möglichst schnell wieder da“ eine prüfbare Vorgabe.
Was ist der Unterschied zwischen BCM und Disaster Recovery?
Disaster Recovery ist der technische Wiederanlauf von Systemen. BCM ist die übergeordnete Sicht auf den Geschäftsprozess – einschließlich Personal, Räumen, Lieferanten und Kommunikation. Ein perfekt wiederhergestellter Server nützt nichts, wenn niemand weiß, wer den Notbetrieb freigibt. Ordivis IT führt beides: DR-Pläne auf Basis der realen CI-Abhängigkeiten innerhalb des BCM-Rahmens.
Was leistet der Vorfilter in der Business Impact Analyse?
Er trennt regelbasiert zeitkritische von nicht zeitkritischen Prozessen, bevor die eigentliche BIA beginnt. Das erspart die vollständige Analyse für Prozesse, bei denen sie erkennbar keinen Erkenntnisgewinn bringt – der übliche Grund, warum BIA-Projekte auf halbem Weg stehen bleiben.
Wie werden Single Points of Failure gefunden?
Über den Abhängigkeitsgraphen der CMDB. Ordivis IT erkennt Zeitketten und Komponenten, an denen mehrere kritische Prozesse gleichzeitig hängen – und zeigt den Soll-Ist-Gap zwischen erreichbarer und geforderter Wiederanlaufzeit. Ohne gepflegte Abhängigkeiten bleibt das Ratearbeit.
Was ist der digitale Verwaltungs- bzw. Krisenstab?
Die vollständige Bewältigungsorganisation nach BSI 200-4: Krisenstab, Notfallstab und Bewältigungsteams mit Rollen, Stellvertreter-Prüfung nach dem n+1-Prinzip und Alarmierungslisten mit Eskalation. Für den Anwendungsbereich von NIS2 gibt es zusätzlich eine eigene Meldepflicht-Rolle.
Wie entsteht das IT-Notfallhandbuch?
Der Generator erzeugt es nach BSI 200-4 aus dem vorhandenen Bestand: Notfallorganisation, Alarmierungskette, Sofortmaßnahmen, Kommunikationsplan, Kontakte und Notfalldokumente. Entscheidend ist, dass die Kapitel auf ihre Quelle verweisen, statt sie zu kopieren – jeder Abruf zeigt den Live-Stand. Damit gibt es keine Doppelpflege und keine veralteten Notfallkontakte im ausgedruckten Ordner.
Hilft das bei NIS2?
Indirekt, und das sagen wir bewusst vorsichtig. NIS2 verlangt Maßnahmen zur Aufrechterhaltung des Betriebs, Meldewege und Nachweisfähigkeit – genau die Bausteine, die BCM und ISMS liefern. Ein Werkzeug erfüllt jedoch keine Richtlinie; die Umsetzung bleibt eine organisatorische Aufgabe.
Kontinuität braucht Abhängigkeiten
CMDB-Software
Der Abhängigkeitsgraph, auf dem Zeitketten und Single Points of Failure erkannt werden.
ISMS-Software
Kontinuitäts-Gaps werden als Risiken in die Risikoanalyse übernommen.
Kommunal & KRITIS
Digitaler Verwaltungsstab und Doppik-Planbarkeit für Städte und Landkreise.
Sehen Sie die BIA an echten Prozessen.
Von der Schadensmatrix über die SPoF-Erkennung bis zum Notfallhandbuch – in einer Demo per Videokonferenz.